Splunk
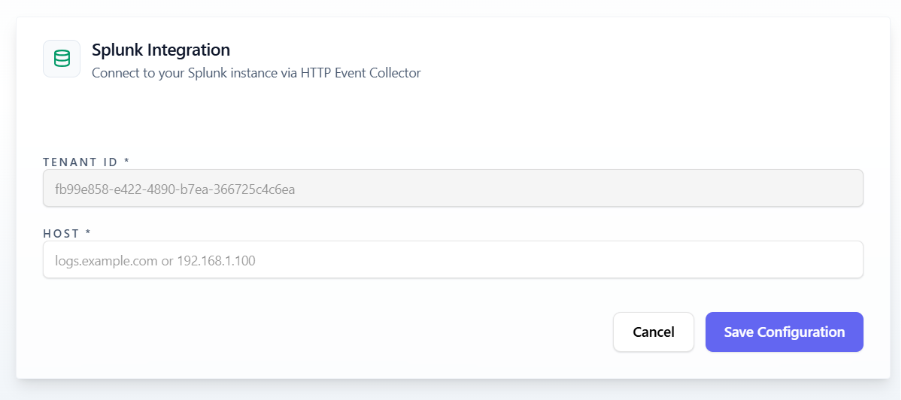
Connect to your Splunk instance via HTTP Event Collector.
Splunk allows you to search, analyze, and visualize machine data in real-time—turning logs, events, and metrics into security insights, operational intelligence, and actionable answers.
Configuration Steps
- Tenant ID is automatically filled from your session
- Enter domain (e.g.,
logs.example.com) or IP address (e.g.,192.168.1.100) - Port field appears only for IP addresses